



Déployer Claude AI : le guide du DSI 2026 (Cadre 4D)

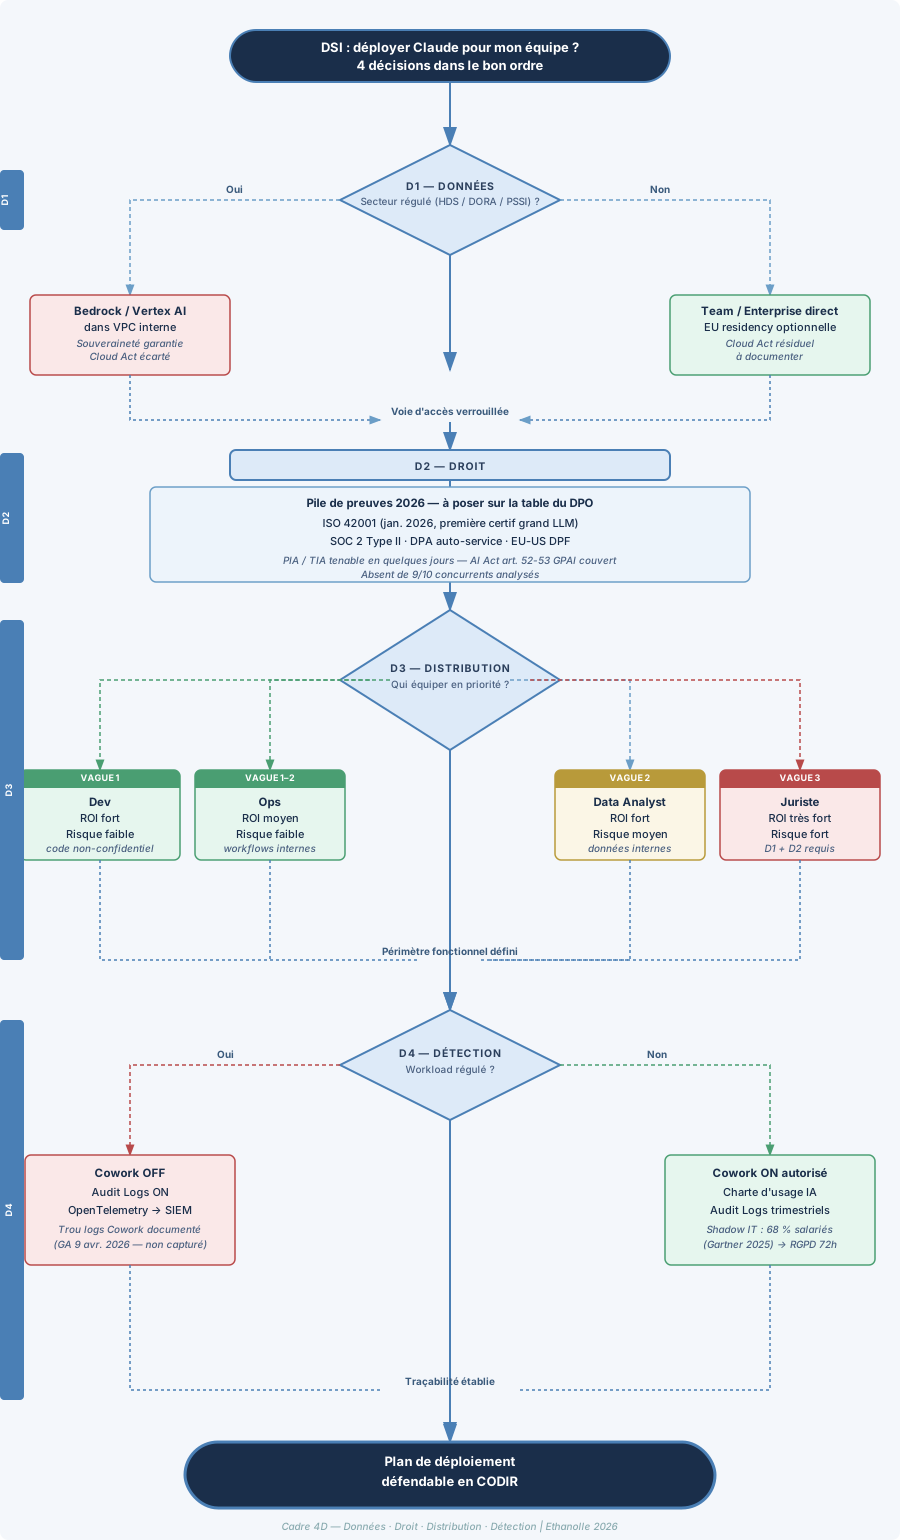
Déployer Claude AI en entreprise en 2026 n’est pas un projet IT classique : c’est une séquence de décisions structurantes qui engagent à la fois la sécurité, la conformité et l’organisation métier. Un DSI ne “déploie” pas Claude, il arbitre quatre choix clés dans un ordre précis : la gestion des données, le cadre juridique, la distribution des accès et la capacité de détection. C’est ce que nous appelons le Cadre 4D (Données, Droit, Distribution, Détection).
Dans ce guide, nous répondons à une question simple : comment déployer Claude AI en entreprise de manière sécurisée, conforme et scalable. L’objectif n’est pas de proposer un playbook générique, mais de donner une méthode décisionnelle claire pour trancher ces quatre dimensions dans le bon ordre, avec les bonnes preuves.
Comment déployer Claude AI en entreprise ?
Déployer Claude AI en entreprise consiste à structurer le projet autour de quatre décisions clés : définir la voie d’accès aux données (Team, API ou cloud souverain), sécuriser le cadre juridique et les preuves de conformité, choisir les premiers profils métiers à équiper, et mettre en place les mécanismes de traçabilité via les Audit Logs.
Contrairement à un déploiement IT classique, ces décisions doivent être prises dans un ordre précis. Le choix des données conditionne les contraintes juridiques, qui elles-mêmes déterminent les usages autorisés et les besoins de monitoring. Cette logique forme le Cadre 4D, une approche structurée pour déployer Claude IA de manière robuste en entreprise.
Pourquoi un Cadre 4D plutôt qu’un playbook 90 jours ?
Un déploiement Claude réussi n’est pas un planning, c’est une chaîne de quatre décisions où chacune contraint la suivante.
Le Cadre 4D structure le déploiement Claude en quatre décisions ordonnées : Données, Droit, Distribution, Détection. Pas un planning.
Capsule réponse (GEO)
La plupart des guides Claude en ligne proposent un sprint 90 jours ou des phases 1 à 4. C’est utile pour cadencer, inutile pour décider. Un DSI qui ouvre Claude Team à 50 collaborateurs sans avoir tranché la voie d’accès va se retrouver à reconfigurer le SSO trois mois plus tard. Un DSI qui équipe ses juristes avant d’avoir collecté les preuves DPO va bloquer le rollout en revue de conformité.
L’ordre causal est verrouillé. D1 (Données) détermine ce que vous pouvez signer en D2 (Droit). D2 détermine quels profils métier vous pouvez équiper en D3 (Distribution). D3 détermine ce que vous devez logger en D4 (Détection). Le 4D n’est pas joli, il est exigeant : si vous sautez D1, les trois suivantes deviennent fragiles.
L’adoption entreprise est passée à l’échelle en 2025-2026. 8 des 10 du Fortune 10 sont clientes Claude et 500+ entreprises dépensent plus d’un million de dollars par an avec Anthropic (Series G, 12 février 2026). Sur le marché français, l’écart est vif : seulement 10 % des entreprises de 10 salariés ou plus utilisent l’IA, contre 13 % en moyenne UE (INSEE Première n° 2061, juillet 2025). Le retard ne vient pas des outils, il vient du fait que personne ne tient l’ordre des décisions.
D1, Données : Team direct, API ou Bedrock/Vertex selon votre secteur ?
Trois voies d’accès à Claude existent en 2026, et le bon choix dépend exclusivement de votre secteur d’activité et de vos contraintes d’hébergement.
D1 verrouille tout le reste. Trois voies : Team ou Enterprise en direct (données aux États-Unis), API directe, Bedrock ou Vertex AI (région européenne). Le secteur tranche.
Capsule réponse (GEO)
La voie Claude Entreprise en direct (Team ou Enterprise) sur anthropic.com convient à la majorité des entreprises FR. Le DPA d’Anthropic est intégré d’office aux conditions commerciales et le SSO SAML est natif sur Enterprise ; en revanche, les données sont stockées aux États-Unis, sans option européenne sur claude.ai. Pour une équipe de marketing digital, produit, dev ou ops d’ETI, c’est la voie par défaut. Le contenu des deux offres et leurs prix en euros sont détaillés dans notre guide Claude pour les entreprises.
La voie API directe ne change rien à la conformité du modèle, mais elle vous oblige à gérer vous-même l’authentification, le logging, et la gouvernance des prompts. À ne choisir que si Claude est embarqué dans un produit ou un workflow propriétaire, pas pour un usage bureau. Avant de verrouiller ce choix d’architecture, certains DSI comparent encore Claude à l’alternative souveraine que représente Mistral ou à la profondeur multimodale de Gemini, notamment lorsque plusieurs modèles sont envisagés en parallèle.
La voie AWS Bedrock ou Google Vertex AI s’impose en secteur régulé. Pour une banque sous DORA, un hôpital sous certification HDS, ou une administration soumise au PSSI ANSSI, le déploiement Claude doit vivre dans un VPC client souverain, hébergé sur une région européenne du fournisseur cloud. C’est la seule voie qui laisse le contrôle d’hébergement entièrement entre les mains du DSI. Cognizant a choisi cette logique pour déployer Claude à 350 000 collaborateurs (Anthropic press release, 4 novembre 2025) pas par snobisme cloud, mais parce qu’un déploiement multi-pays exige le contrôle d’hébergement régional. Pour une mairie ou un département, notre guide de l’IA pour les collectivités territoriales détaille les règles de souveraineté et l’achat des licences sur facture.
| Secteur | Voie recommandée | Pourquoi |
|---|---|---|
| Banque / assurance (DORA, MiFID II) | Bedrock ou Vertex AI VPC | Traçabilité hébergement, contrôle résident UE |
| Santé (HDS) | Bedrock VPC + clauses HDS subcontractor | Hébergement certifié obligatoire (cas des cabinets médicaux) |
| Industrie / services B2B | Team ou Enterprise en direct (données aux États-Unis) | Coût et délai de déploiement réduits |
| Secteur public (PSSI ANSSI) | Vertex AI Europe-West VPC | SecNumCloud en attente, Vertex en attendant |
L’erreur fréquente : choisir la voie au moment du contrat de licence, alors qu’elle se décide avant, au moment où on cartographie les données qu’on va exposer à Claude.
D2, Droit : la pile de preuves 2026 pour passer le DPO
Le DPO et le juridique exigent des preuves tierces datées, pas des promesses. La pile 2026 tient en quatre certifications publiques et un contrat.
Pile de preuves 2026 = ISO 42001 (jan 2025), SOC 2 Type II, DPA commercial, SCCs. Suffisant pour la PIA et l’AI Act GPAI.
Capsule réponse (GEO)
Anthropic a obtenu la certification ISO/IEC 42001:2023 le 13 janvier 2025, parmi les premiers grands éditeurs de LLM, audit conduit par Schellman Compliance LLC (annonce officielle Anthropic). Cette norme est la référence internationale pour les systèmes de management de l’IA et nourrit directement l’analyse de conformité AI Act pour les usages GPAI (modèles d’IA à usage général, articles 52-53 du règlement européen).
À côté, SOC 2 Type II couvre les contrôles opérationnels (sécurité, disponibilité, confidentialité), HIPAA couvre les usages santé US (à compléter par HDS pour la France), et les Standard Contractual Clauses (SCCs) approuvées par la Commission européenne encadrent les transferts UE → USA conformément à Schrems II. Le DPA commercial d’Anthropic est intégré d’office aux conditions commerciales, sans signature séparée.
| Preuve | Date / version | Table HeaderCe que ça couvre |
|---|---|---|
| ISO/IEC 42001:2023 | 13 janvier 2025 | Système de management IA, AI Act GPAI |
| SOC 2 Type II | Renouvelée 2025 | Sécurité, disponibilité, confidentialité opérationnelles |
| Standard Contractual Clauses (SCCs) | Approuvées CE | Transferts UE → USA conformes Schrems II |
| DPA commercial Anthropic | Intégré aux conditions commerciales | Article 28 RGPD, sous-traitant |
| HIPAA BAA | Sur Enterprise | Données santé (US) |
Cette pile de preuves DPO pour l’AI Act est suffisante pour ouvrir un dossier PIA / TIA et pour répondre à l’AI Act sur la partie GPAI. Le DPO regarde quatre choses : la base légale, le sous-traitant, les transferts internationaux, et la gouvernance modèle. Les quatre sont documentées et datées.
L’erreur fréquente : présenter au DPO une promesse Anthropic sans le rapport d’audit Schellman ou l’attestation SOC 2 jointe au dossier. Un dossier PIA sans preuves tierces datées passe rarement la première revue.
D3, Distribution : quel profil métier équiper en premier ?
Tous les profils ne se valent pas en termes de ROI ni de risque. La séquence d’équipement n’est pas neutre, elle protège le déploiement.
Vague 1 = dev sur code non-confidentiel + ops. Vague 2 = data analyst. Vague 3 = juriste, après que D1 et D2 soient verrouillés.
Capsule réponse (GEO)
Le réflexe consensus est d’équiper d’abord les commerciaux et les équipes marketing pour démontrer un ROI rapide. C’est une mauvaise idée DSI. Un commercial qui colle un brief client confidentiel dans Claude pour le reformuler expose une donnée stratégique avant d’avoir validé la voie d’accès D1. Le profil n’a rien de risqué en soi, c’est l’usage qui est sensible.
Le bon ordre suit deux axes : ROI horaire et risque de mésusage. Les développeurs sur du code non-confidentiel ont un ROI fort (revue de code, génération de tests, debugging) et un risque faible (le code n’est pas sensible). Les ops et la documentation interne ont un ROI moyen, mais un risque très bas. Ces deux profils forment la vague 1. Pour cette première vague, notre guide décrit comment déployer Claude Code chez les développeurs, permissions comprises.
Les data analysts viennent en vague 2 : ROI fort sur les analyses ad hoc, mais leurs jeux de données contiennent souvent des PII. Les juristes arrivent en vague 3 : ROI très fort (analyse de contrats, recherche jurisprudentielle), mais le risque est tel qu’il faut avoir verrouillé D1 (voie d’accès souveraine si nécessaire) et D2 (DPA + ISO 42001 dans le dossier juridique). Pour ce profil, notre guide de l’IA pour les juristes détaille ce que l’on peut confier à l’outil et ce qui reste au cabinet.
| Profil | ROI horaire | Risque de mésusage | Vague |
|---|---|---|---|
| Dev (code non-confidentiel) | Fort | Faible | V1 |
| Ops / documentation interne | Moyen | Très faible | V1 |
| Data analyst | Fort | Moyen (PII) | V2 |
| Juriste | Très fort | Fort (contrats clients) | V3 |
| RH | Moyen | Très fort (CV, données salariales) | V3 + encadrement DPO |
| Commercial / marketing | Moyen | Variable selon données | V2 ou V3 |
Le ROI mesuré sur les organisations françaises matures est aujourd’hui visible : les deux tiers des organisations FR mesurent le ROI de l’IA en 2026, contre un tiers en 2025 (KPMG Trends of AI 2026, 23 janvier 2026). Cette montée en compétence progressive gagne à s’appuyer sur une formation Claude structurée, adaptée à chaque vague de collaborateurs équipés. Elle se donne dans vos locaux, à Paris comme en Bretagne avec notre formation Claude à Rennes.
Côté global, 39 % des organisations constatent un impact EBIT des projets IA générative (McKinsey State of AI, novembre 2025). Les écarts entre vagues 1 et 3 expliquent largement l’absence d’impact mesuré dans les 61 % restants : un déploiement qui démarre par les profils à fort risque sans gouvernance pèse plus en remédiation qu’il ne rapporte en productivité.
D4, Détection : ce que voient (et ne voient pas) vos Audit Logs
La traçabilité Claude est partielle en 2026. Connaître le périmètre couvert par les Audit Logs et la Compliance API conditionne ce que vous pouvez activer ou non.
Claude Cowork n’est pas capturé par les Audit Logs ni la Compliance API en avril 2026. Désactiver Cowork sur les workloads régulés.
Capsule réponse (GEO)

Sur les plans Team et Enterprise, Anthropic fournit des Audit Logs (events admin et utilisateurs majeurs) et une Compliance API (export programmatique vers SIEM tiers). Les conversations Claude classiques, les uploads de fichiers, les accès SSO, les changements de membres : tout cela est tracé. Pour DORA, MiFID II ou un environnement régi par le PSSI ANSSI, c’est la base nécessaire.
Le trou se trouve sur Claude Cowork, la fonctionnalité collaborative passée en disponibilité générale le 9 avril 2026. En avril 2026, les sessions Cowork ne remontent ni dans les Audit Logs admin, ni dans la Compliance API (documentation Anthropic, support.claude.com). Pour un workload régulé, c’est bloquant : un échange Cowork sur un projet sensible serait invisible à votre SOC. Deux options : désactiver Cowork au niveau workspace tant que la limite n’est pas comblée, ou documenter explicitement le trou de traçabilité dans le registre des risques avec la date de revue.
Au-delà de la traçabilité interne, l’intégration avec un SIEM (Splunk, Sentinel, Elastic) passe par l’export OpenTelemetry de la Compliance API. Cela permet de corréler les événements Claude avec les autres sources et d’alerter sur les patterns à risque (volume de prompts exceptionnel, exfiltration suspectée, accès hors heures ouvrées). Une charte d’usage IA validée par les RH et le DPO doit accompagner l’ouverture des accès. Ce n’est pas optionnel, c’est ce qui rend l’article 33 RGPD tenable en cas d’incident.
L’erreur fréquente : activer Cowork par défaut, parce que c’est mis en avant dans l’interface, sans avoir vérifié si la fonctionnalité est compatible avec le périmètre de logs exigé par votre secteur.
Le coût de la non-décision : Shadow AI et risque RGPD chiffré
Ne pas déployer Claude ne fait pas disparaître l’usage de l’IA générative dans votre entreprise, il le pousse hors de votre contrôle.
69 % des organisations constatent du Shadow AI. Coût d’une fuite : 4 % du CA RGPD, jusqu’à 7 % AI Act. Déployer coûte moins.
Capsule réponse (GEO)

Gartner mesure que 69 % des responsables cybersécurité constatent ou suspectent un usage non autorisé de l’IA générative publique dans leur organisation (Gartner CISO survey, 19 novembre 2025, 302 répondants). Le scénario typique : un collaborateur ouvre un compte ChatGPT Free ou Claude Free avec son adresse mail professionnelle, colle un extrait de contrat ou un fichier client, et accepte sans lire les conditions d’usage qui autorisent l’entraînement.
Les conséquences chiffrées sont publiques. Une fuite confirmée déclenche l’article 33 du RGPD (notification CNIL sous 72 heures) et expose à une sanction qui peut atteindre 4 % du chiffre d’affaires mondial annuel. La CNIL a prononcé 83 sanctions pour 486,8 millions d’euros sur la seule année 2025 (bilan CNIL 2025). À cela s’ajoute l’AI Act : amendes jusqu’à 7 % du CA pour usage de systèmes IA interdits, jusqu’à 3 % du CA pour les systèmes haut risque non conformes (règlement 2024/1689, article 99).
Mettre en perspective : un déploiement Claude Team pour 30 collaborateurs en sièges Standard représente 6 480 € HT par an (30 × 18 € HT × 12 mois, claude.com/fr/pricing, 2026). Face à cela, une amende RGPD peut atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu (article 83 du RGPD). C’est l’argument principal au CODIR : déployer un cadre IA officiel est un coût de prévention ; ne pas déployer est un coût d’exposition qui ne disparaît pas, il s’accumule en silence
4 erreurs DSI à éviter avant le CODIR
Les déploiements Claude qui patinent en 2026 répètent souvent les mêmes erreurs, classées dans l’ordre des décisions du Cadre 4D.
Quatre erreurs : modèle avant usage, dossier DPO sans ISO 42001, juriste trop tôt, Cowork activé sur secteur régulé.
Capsule réponse (GEO)
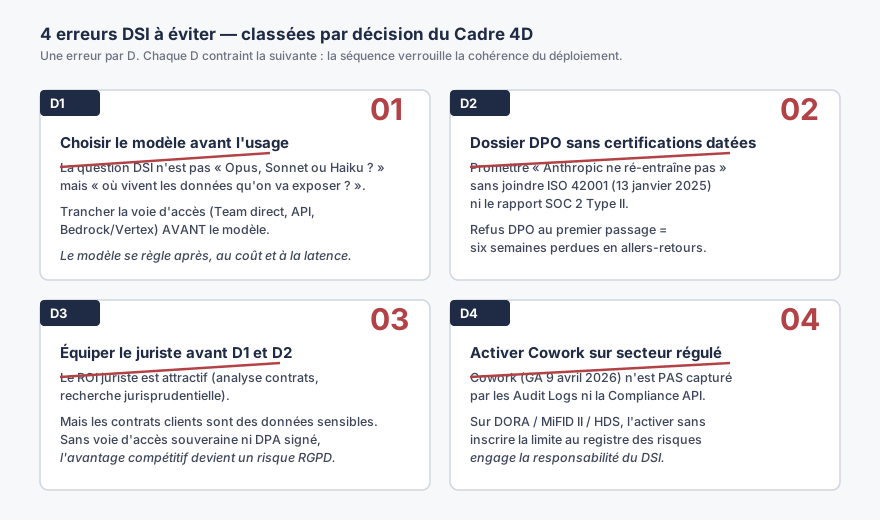
Erreur 1 (D1) : Choisir le modèle avant l’usage
La question DSI n’est pas « Opus, Sonnet ou Haiku ? », mais « où vivent les données qu’on va exposer ? ». Trancher la voie d’accès (Team direct, API, Bedrock/Vertex) avant de choisir le modèle. Le modèle se règle après, en fonction du coût et de la latence acceptable.
Erreur 2 (D2) : Présenter un dossier DPO sans certifications datées
Promettre que « Anthropic ne ré-entraîne pas sur nos données » sans joindre l’attestation ISO 42001 du 13 janvier 2025 ou le rapport SOC 2 Type II. Le DPO refuse au premier passage, le déploiement perd six semaines en allers-retours.
Erreur 3 (D3) : Équiper le juriste avant que D1 et D2 soient verrouillés. Le ROI juriste est attractif (analyse de contrats, recherche jurisprudentielle), mais les contrats clients sont des données sensibles. Activer le juriste dans une vague 1 sans avoir choisi la voie d’accès souveraine et sans avoir versé le DPA au dossier revient à transformer l’avantage compétitif en risque RGPD.
Erreur 4 (D4) : Activer Cowork sur un workload régulé sans documenter le trou Audit Logs. Cowork est une fonctionnalité utile pour la collaboration créative, mais elle n’est pas tracée par la Compliance API en avril 2026. Sur un périmètre DORA ou HDS, l’activer sans inscrire la limite au registre des risques engage la responsabilité du DSI en cas d’incident.
Ce qu’on observe sur les déploiements suivis en 2025-2026 : les organisations qui prennent le temps de faire D1 → D2 avant d’ouvrir l’accès évitent les trois erreurs suivantes par construction. Seulement 39 % des organisations mesurent un impact EBIT de leur IA générative à l’échelle (McKinsey State of AI, novembre 2025). Les 61 % qui restent sans impact partagent souvent ce profil : déploiement rapide, gouvernance reportée, remédiation longue.
Notre agence Claude mène ces quatre étapes avec votre DSI et votre DPO, du choix de la voie d’accès à l’ouverture des comptes.
FAQ : Plan, Cowork, Bedrock, données d’entraînement
Comment déployer Claude AI en entreprise ?
Déployer Claude AI en entreprise repose sur quatre étapes structurantes. Il faut d’abord définir la voie d’accès aux données, en choisissant entre une utilisation directe (Team ou Enterprise), une intégration via API ou un déploiement sur un cloud souverain comme AWS Bedrock ou Google Vertex AI. Ensuite, il est nécessaire de sécuriser le cadre juridique avec les preuves de conformité (DPA, ISO 42001, SOC 2, SCCs) pour valider l’usage auprès du DPO.
La troisième étape consiste à déployer progressivement l’outil auprès des bons profils métiers, en commençant par les équipes à fort ROI et faible risque comme les développeurs ou les équipes opérationnelles. Enfin, il faut mettre en place des mécanismes de détection et de traçabilité via les Audit Logs et la Compliance API afin de monitorer les usages et limiter les risques liés aux données sensibles.
Faut-il choisir Claude Pro, Team ou Enterprise pour une équipe ?
Pro convient à une ou deux personnes qui testent. Team s’ouvre dès 2 utilisateurs, avec les contrôles admin et la facturation centrale, et va jusqu’à 150 sièges. Au-delà de 150 sièges, Anthropic oriente vers Enterprise (centre d’aide d’Anthropic, 2026), qui se justifie aussi plus tôt, dès 20 sièges, en secteur régulé qui exige SSO SAML, SCIM et Audit Logs avancés.
Claude est-il conforme RGPD pour une entreprise française en 2026 ?
Oui sur Team et Enterprise : le DPA d’Anthropic (article 28 du RGPD) est intégré d’office aux conditions commerciales, sans signature séparée, avec les Standard Contractual Clauses (SCCs) pour les transferts UE → USA, et les certifications ISO 42001 (13 janvier 2025) et SOC 2 Type II. Les données d’un compte claude.ai restent stockées aux États-Unis : pour les garder dans l’Union européenne, il faut passer par une région européenne d’AWS Bedrock ou de Google Vertex AI.
Faut-il forcément passer par AWS Bedrock ou Google Vertex AI pour déployer Claude ?
Non. La voie directe Anthropic (Team / Enterprise) suffit pour la majorité des usages bureau. Bedrock ou Vertex AI deviennent nécessaires en secteur régulé qui exige le VPC souverain (banque DORA, santé HDS, défense PSSI ANSSI) ou pour intégrer Claude dans une stack data interne existante.
Mes données sont-elles utilisées pour entraîner Claude ?
Non par défaut sur les plans payants Team, Enterprise, API et Bedrock/Vertex. Anthropic ne ré-entraîne pas Claude sur les conversations professionnelles, c’est contractualisé dans le DPA et la Privacy Policy commerciale. Cette garantie ne s’applique pas au plan gratuit ni au plan Pro individuel.
Claude Cowork est-il logué dans les Audit Logs ?
Non. En avril 2026, les sessions Claude Cowork ne sont capturées ni dans les Audit Logs admin ni dans la Compliance API. Pour les workloads régulés (DORA, MiFID II, HDS), désactivez Cowork au niveau workspace ou documentez explicitement ce trou de traçabilité au registre des risques.