
Déployez Claude AI en entreprise
Structurez vos usages pour sécuriser vos données et gagner en efficacité
L’IA responsable consiste à encadrer chaque système d’intelligence artificielle par des règles claires, un responsable identifié et des contrôles réguliers. Elle vise avant tout à limiter les biais détectables, à respecter les obligations légales en vigueur et à garder toute décision explicable. Selon les chiffres publiés par l’Insee, 18 % des entreprises françaises utilisaient au moins une technologie d’IA en 2025, contre 10 % en 2024.
Si vous pilotez la conformité, la sécurité ou la stratégie IA de votre entreprise, cette question devient plus concrète chaque mois. Les biais algorithmiques, les obligations de l’AI Act et les exigences RGPD s’accumulent plus vite que les équipes ne peuvent les absorber. Cet article détaille les principes, les obligations réelles en 2026 et une méthode de déploiement déjà testée sur le terrain.
Qu'est-ce que l'IA responsable ?
L’IA responsable désigne un cadre complet de gouvernance, de conformité et de principes éthiques appliqué au déploiement des systèmes d’intelligence artificielle. Elle couvre l’audit des risques, la détection des biais et le respect des obligations réglementaires en vigueur. Avant d’entrer dans le détail des principes, il faut clarifier ce périmètre et le distinguer de notions voisines souvent confondues.
Définition et périmètre

L’IA responsable englobe quatre dimensions indissociables : la gouvernance, la conformité réglementaire, l’éthique appliquée et l’impact sociétal des systèmes déployés. Elle ne se limite jamais à un seul volet technique ou uniquement juridique.
Une entreprise qui coche la case conformité sans traiter la gouvernance interne reste exposée. Elle risque des décisions ad hoc, non documentées et difficiles à défendre devant une autorité de contrôle.
IA responsable vs IA de confiance vs IA éthique : les différences
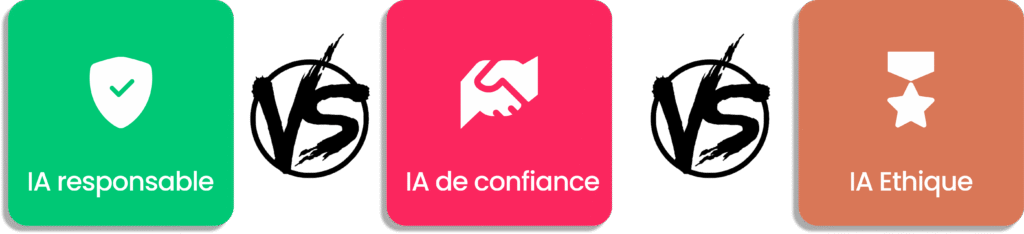
L’IA responsable constitue un cadre proactif, qui combine principes, gouvernance et conformité dès la conception d’un système. Elle précède et conditionne la confiance, elle n’en est jamais le simple résultat.
L’IA de confiance désigne plutôt le résultat perçu par l’utilisateur final, une fois ce cadre appliqué avec constance. Une organisation gagne cette confiance seulement après avoir démontré la solidité de sa gouvernance dans la durée.
Enfin, l’IA éthique reste la dimension morale incluse dans ce cadre plus large. Elle interroge les valeurs portées par un système, sans couvrir à elle seule les obligations légales ni les processus de gouvernance associés.
Pourquoi l'IA doit-elle être responsable ? Risques, impact et avantage compétitif
Un système d’IA mal encadré ne produit jamais un simple bug technique isolé. Il génère des conséquences concrètes, mesurables, et parfois durablement coûteuses pour l’entreprise qui l’a déployé sans cadre.
Impact sociétal : ce que l'IA non contrôlée change concrètement
Un algorithme de tri de CV entraîné sur des données historiques biaisées reproduit mécaniquement les discriminations passées. Plusieurs cas documentés montrent des systèmes de recrutement qui écartaient systématiquement certains profils, sans intention explicite des équipes RH.
Un système de scoring de crédit peut, de la même façon, pénaliser des personnes sur des critères indirects corrélés à l’origine ou au genre. La désinformation générée à grande échelle par des systèmes non supervisés amplifie enfin des risques sociétaux plus larges, au-delà de la seule entreprise utilisatrice.
Risques liés à l'IA : biais, opacité, dépendance, désinformation
Le biais algorithmique reste le risque le plus documenté, hérité de données d’entraînement qui reflètent des inégalités déjà existantes dans la société. Il touche en priorité les usages RH, crédit et accès aux services.
L’opacité des modèles complexes empêche souvent d’expliquer une décision individuelle à la personne concernée. Cette absence d’explicabilité expose directement l’entreprise aux obligations de transparence prévues par le RGPD et l’AI Act.
La dépendance excessive à un outil unique, notamment les agents autonomes comme Claude Agent, déplace le risque vers la supervision humaine réelle. Un agent qui exécute des tâches en chaîne sans validation intermédiaire multiplie les points de défaillance non documentés.
La désinformation générée à grande échelle constitue enfin un risque distinct, propre aux systèmes génératifs modernes. Elle affecte la crédibilité de l’entreprise autant que celle du contenu produit lui-même.
L'engagement éthique comme avantage compétitif
Une entreprise qui structure son IA responsable en amont transforme une contrainte réglementaire en argument commercial différenciant. Elle rassure ses clients, ses partenaires et ses futurs collaborateurs sur sa maturité numérique.
Cet engagement facilite aussi le recrutement de profils techniques exigeants sur les questions éthiques. Il réduit enfin le risque juridique et réputationnel, largement supérieur au coût d’un audit préventif bien mené.
Les 7 principes fondamentaux de l'IA responsable
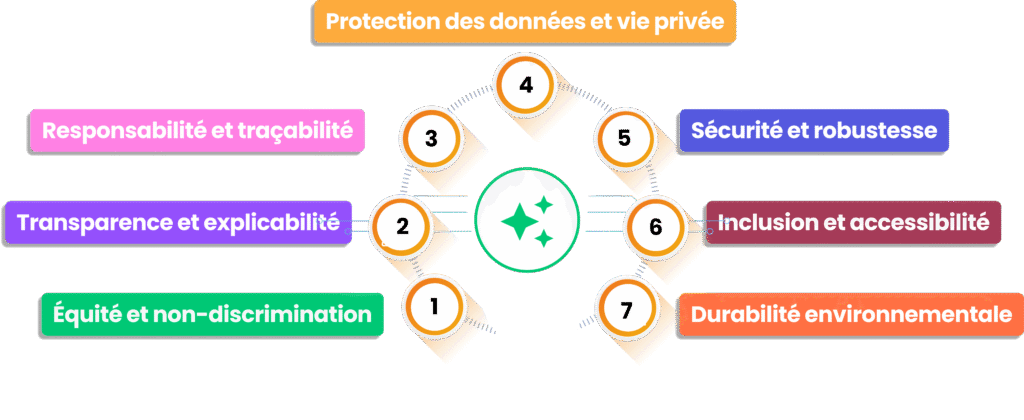
Ces sept principes structurent la quasi-totalité des cadres de référence internationaux, des principes de l’OCDE sur l’IA aux normes ISO les plus récentes. Chacun mérite une application concrète, pas une simple déclaration de principe.
Équité et non-discrimination
L’équité exige d’identifier et de corriger les biais présents dans les données d’entraînement, avant tout déploiement en production. Elle repose sur des tests réguliers, menés avec des outils dédiés plutôt qu’un simple contrôle visuel.
Transparence et explicabilité
La transparence impose que les décisions d’un système d’IA restent compréhensibles, y compris pour des profils non techniques concernés par une décision automatisée. Des méthodes comme SHAP ou LIME permettent de documenter cette explicabilité de façon rigoureuse.
Responsabilité et traçabilité
Chaque système d’IA doit avoir un responsable clairement identifié au sein de l’organisation, jamais une gouvernance diffuse et informelle. Cette traçabilité couvre aussi bien les décisions de déploiement que les incidents détectés en production.
Protection des données et vie privée
Ce principe s’articule directement avec le RGPD, en particulier lorsque des données personnelles alimentent l’entraînement ou l’usage quotidien d’un modèle. L’anonymisation et la minimisation des données restent les leviers techniques les plus efficaces.
Sécurité et robustesse
Un système d’IA doit résister aux perturbations techniques et aux tentatives d’attaque adverses, sans dégrader la qualité de ses résultats. Des tests réguliers en conditions réelles permettent de vérifier cette robustesse avant et après chaque mise à jour.
Inclusion et accessibilité
L’inclusion implique d’associer des parties prenantes variées à la conception d’un système, plutôt qu’une équipe technique homogène. Elle garantit une meilleure représentativité des besoins réels des utilisateurs finaux.
Durabilité environnementale
L’entraînement et l’exploitation des modèles d’IA consomment une énergie considérable, souvent sous-estimée par les équipes projet. Selon l’Agence internationale de l’énergie, la hausse de la consommation électrique liée aux centres de données, aux cryptomonnaies et à l’IA pourrait équivaloir en 2026 à celle d’un pays comme la Suède, par rapport à 2022.
Ce principe pousse à choisir des modèles et des infrastructures dont l’empreinte reste mesurée et documentée. Privilégier un hébergement en région européenne, alimentée par un mix électrique bas-carbone, reste un des leviers les plus concrets disponibles aujourd’hui pour une entreprise.
Grille de maturité IA responsable Ethanolle
Les sept principes précédents restent théoriques tant qu’une entreprise ne sait pas où elle se situe réellement. La grille MIRA, pour Maturité – IA – Responsable – Appliquée, permet cette auto-évaluation en quelques minutes seulement.
Les cinq axes évalués par la grille MIRA
La grille MIRA évalue cinq axes distincts, chacun noté simplement par oui ou par non selon la situation réelle de l’entreprise.
- Gouvernance : un responsable IA est-il formellement désigné dans l’organigramme de l’entreprise ?
- Registre : un inventaire recense-t-il tous les systèmes d’IA actuellement en production ?
- Tests : des tests de biais sont-ils réalisés avant chaque mise en service d’un nouveau système ?
- Cadre : une charte d’usage encadre-t-elle les données autorisées à circuler dans les outils IA ?
- Reporting : un reporting régulier remonte-t-il ces informations à la direction générale ?
Chaque réponse positive rapporte un point à l’entreprise, pour un score total nécessairement compris entre zéro et cinq points possibles.
Les 5 niveaux de maturité, de "non maîtrisé" à "gouverné"
Le score obtenu sur ces cinq axes détermine ensuite, de façon directe, le niveau de maturité réel atteint par l’entreprise.
- 0 point : non maîtrisé. Aucun responsable identifié, aucune documentation, aucun processus de validation en place.
- 1 point : sensibilisé. Une prise de conscience réelle existe, sans encore aucune action structurée derrière.
- 2 à 3 points : structuré. Des processus formels apparaissent, avec une charte et un premier inventaire des systèmes.
- 4 points : piloté. Des audits réguliers, des indicateurs suivis et une formation continue complètent le dispositif.
- 5 points : gouverné. La gouvernance est documentée, le monitoring continu et le reporting externe crédible.
Très peu d’entreprises françaises, même parmi les plus grands groupes, atteignent aujourd’hui ce dernier niveau de gouvernance complète et documentée.
Comment utiliser la grille MIRA en pratique ?
L’utilisation de la grille reste volontairement simple, pensée pour un usage interne rapide, sans outil ni logiciel externe dédié.
- Répondre honnêtement aux cinq questions listées dans la section des axes.
- Additionner le nombre de réponses positives obtenues sur l’ensemble des cinq axes.
- Reporter ce score sur l’échelle des cinq niveaux présentée juste au-dessus.
- Documenter le résultat obtenu pour suivre son évolution d’une année sur l’autre.
Ce diagnostic reste indicatif malgré tout, un audit gratuit permet d’obtenir ensuite une évaluation précise et documentée par nos équipes.
Votre score MIRA est faible ?
Un audit gratuit affine ce diagnostic et vous livre un plan d’action concret sous 48 heures.
Cadre réglementaire : AI Act, RGPD et obligations en 2026
Le cadre réglementaire européen a connu une évolution majeure au cours de l’été 2026, avec le report d’une partie du calendrier initial. Cette section détaille les niveaux de risque de l’AI Act, ce report récent, ainsi que les obligations RGPD et CNIL qui restent, elles, pleinement applicables.
L'AI Act et ses niveaux de risque
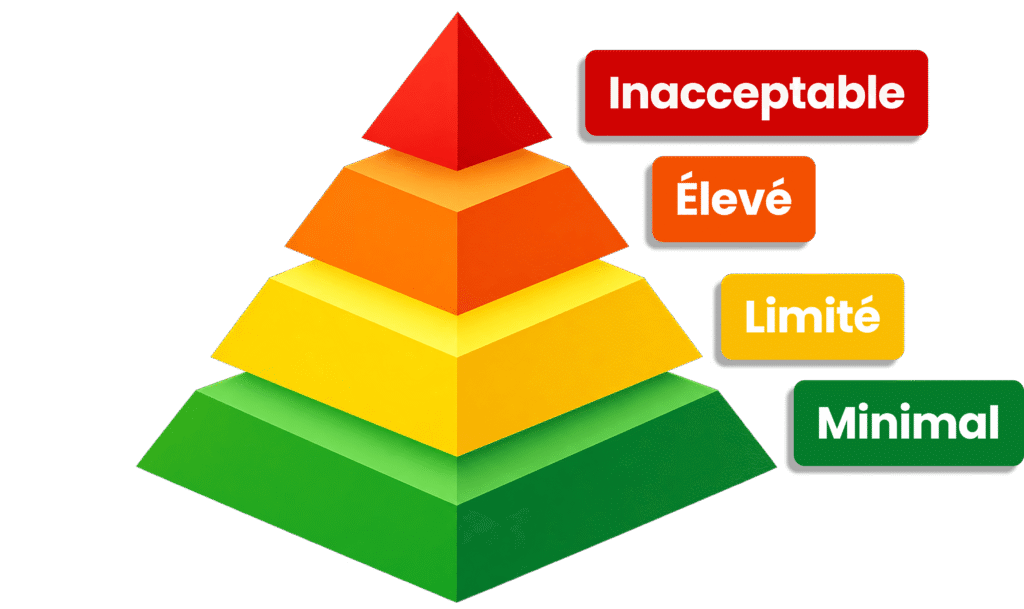
Le règlement européen sur l’intelligence artificielle distingue quatre niveaux de risque distincts. Le risque inacceptable couvre les pratiques interdites depuis février 2025, comme le scoring social généralisé.
Le risque élevé concerne le recrutement, l’évaluation de crédit ou l’accès aux services publics, avec des obligations strictes de documentation. Le risque limité impose une simple obligation de transparence, notamment pour les chatbots conversationnels et les contenus générés.
Enfin, le risque minimal ne déclenche aucune obligation réglementaire spécifique, même si un code de conduite volontaire reste recommandé.
Digital Omnibus 2026 : le report du régime haut risque
Le Parlement européen a adopté le paquet Digital Omnibus le 16 juin 2026, entré en vigueur le 27 juillet 2026 sous la référence UE 2026/1744. Ce texte reporte les obligations liées aux systèmes à haut risque de l’annexe III au 2 décembre 2027.
Les systèmes intégrés à des produits déjà soumis à une évaluation de conformité CE, comme certains dispositifs médicaux ou industriels, bénéficient d’un report supplémentaire jusqu’au 2 août 2028. Ce report ne concerne toutefois qu’une partie du calendrier initial de l’AI Act.
Les obligations de transparence de l’article 50 restent, elles, pleinement applicables depuis le 2 août 2026, sans aucun report associé. Tout système conversationnel doit informer clairement l’utilisateur qu’il échange avec une machine, et tout contenu généré doit rester identifiable comme tel.
RGPD et IA : les obligations spécifiques
Le RGPD s’applique dès qu’un système d’IA traite une donnée personnelle, indépendamment de toute qualification au titre de l’AI Act. Il impose une base légale claire, un droit à l’explication et un droit à l’oubli opposable.
Notre guide complet sur Claude et le RGPD détaille précisément ces obligations pour les organisations qui déploient un assistant conversationnel en environnement professionnel. Cette lecture croisée entre le RGPD et l’AI Act reste indispensable, car les deux textes s’appliquent souvent de façon simultanée aujourd’hui.
Ce que la CNIL exige en pratique
La CNIL a publié plusieurs recommandations opérationnelles sur l’usage de l’intelligence artificielle générative en entreprise. Elle recommande un audit préalable, une documentation continue et la désignation d’un responsable identifié.
Le bilan 2025 de l’autorité fait état de 83 sanctions, pour un montant cumulé qui dépasse 486 millions d’euros, un niveau record qui confirme une application désormais stricte du principe d’accountability. L’absence de preuve documentée constitue en soi un manquement, même en l’absence de toute fuite de données avérée.
Gouvernance IA et normes ISO : ISO 42001, ISO 27001, cadres OCDE
La norme ISO/IEC 42001:2023 constitue la première référence internationale dédiée au management des systèmes d’IA. Anthropic l’a obtenue dès janvier 2025, parmi les tout premiers grands éditeurs de modèles de langage à l’avoir décrochée.
La norme ISO 27001:2022 encadre plus largement la sécurité de l’information à l’échelle de toute une organisation. Les principes de l’OCDE sur l’intelligence artificielle, révisés en 2024, complètent ce socle normatif au niveau international.
IA responsable en PME et ETI : obligations et adaptations
Les obligations réglementaires ne s’appliquent jamais de façon identique à une PME de vingt salariés et à un grand groupe coté. Cette distinction reste pourtant absente de la plupart des contenus généralistes sur le sujet.
Amendes plafonnées et obligations allégées
L’AI Act retient, pour une PME, le montant le plus bas entre le forfait fixe et le pourcentage du chiffre d’affaires, contrairement au régime des grandes entreprises. Une PME de deux millions d’euros de chiffre d’affaires s’expose ainsi à une amende plafonnée bien inférieure au plafond théorique de 15 millions d’euros.
Selon l’Insee, seules 15 % des entreprises de moins de 50 salariés utilisaient au moins une technologie d’IA en 2025, contre 58 % pour celles de plus de 250 salariés. Cet écart de maturité justifie une approche graduée, plutôt qu’une checklist identique pour toutes les tailles d’organisation.
Cas concrets les plus fréquents en PME
Les usages les plus courants en PME restent nettement moins complexes que ceux rencontrés en grand groupe.
- Un chatbot d’accueil client, soumis uniquement à l’obligation de transparence de l’article 50.
- Un outil de tri de CV, susceptible de basculer en catégorie à haut risque selon son usage réel.
- Un système de scoring client, qui nécessite une vigilance particulière sur les critères utilisés.
Ces trois cas ne relèvent pas du même niveau d’exigence réglementaire, ce qui justifie un diagnostic personnalisé avant toute mise en conformité générique.
Comment déployer une IA responsable en entreprise ?
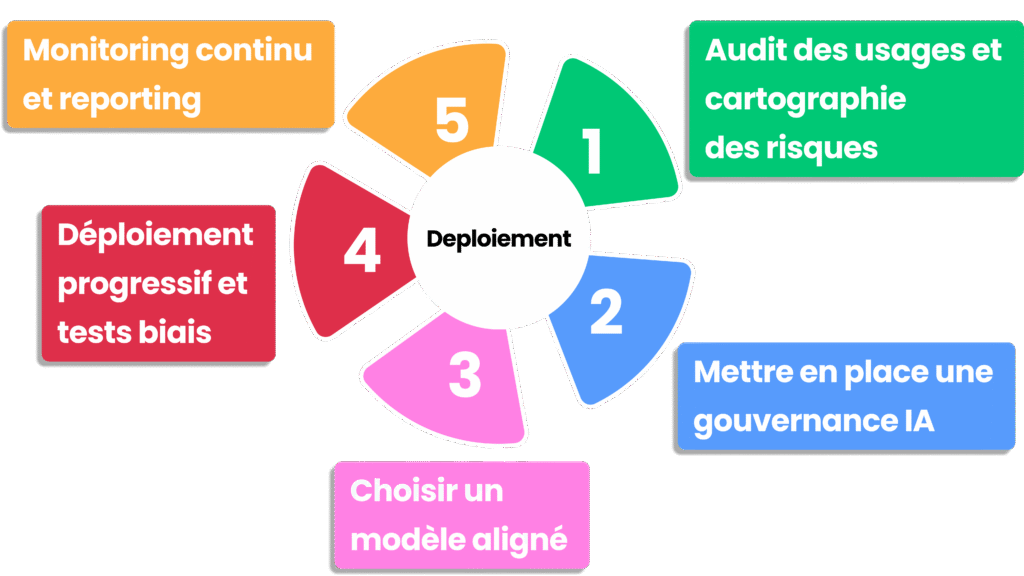
Un déploiement réussi suit toujours une méthode structurée en cinq étapes, jamais une simple installation technique isolée du reste de l’organisation.
Étape 1 : Audit des usages et cartographie des risques
Cette première étape identifie tous les usages IA déjà présents dans l’entreprise, y compris ceux non déclarés officiellement par les équipes.
- Recenser les outils utilisés, y compris sur des comptes personnels non validés.
- Cartographier les données exposées à chaque système identifié.
- Classer chaque usage selon les niveaux de risque de l’AI Act.
- Documenter les résultats dans un registre accessible et régulièrement mis à jour.
Cette cartographie initiale conditionne directement la pertinence de toutes les étapes suivantes du déploiement.
Étape 2 : Mettre en place une gouvernance IA
La gouvernance repose sur des rôles clairs, un comité éthique le cas échéant, et des processus d’approbation documentés. Les agents autonomes, capables d’exécuter des actions en chaîne, exigent une supervision renforcée par rapport aux usages conversationnels simples.
La formation des équipes constitue un pilier souvent négligé de cette gouvernance, alors qu’elle conditionne la qualité réelle des usages quotidiens.
Étape 3 : Choisir un modèle aligné : l'exemple de Claude AI et Constitutional AI
Le choix d’un modèle doit privilégier la transparence, la sécurité et la conformité démontrée par des certifications tierces. Claude AI illustre cette approche à travers son cadre Constitutional AI, qui intègre des principes de sécurité directement dans l’entraînement du modèle.
La Responsible Scaling Policy d’Anthropic, régulièrement mise à jour, formalise publiquement cette gestion des risques catastrophiques. Ethanolle, agence partenaire certifié Anthropic, accompagne les entreprises françaises dans le déploiement structuré de Claude AI au sein de leur organisation.
Étape 4 : Déploiement progressif et tests biais
Un déploiement progressif limite fortement les risques par rapport à une mise en production généralisée immédiate.
- Lancer un premier test technique restreint, sur un périmètre volontairement limité.
- Étendre ensuite à un pilote impliquant un service métier complet.
- Généraliser uniquement après validation des résultats du pilote.
Des outils comme Fairlearn ou SHAP permettent de tester les biais à chacune de ces trois phases, avant toute généralisation définitive.
Étape 5 : Monitoring continu et reporting
Le monitoring s’appuie sur des indicateurs suivis en continu, des alertes automatisées et des journaux d’activité conservés dans la durée. Le reporting régulier documente ces éléments pour la direction générale et pour tout audit externe ultérieur.
Vous déployez une IA en entreprise ?
Un audit gratuit permet d’identifier vos obligations réelles et vos risques prioritaires avant tout engagement.
Erreurs fréquentes dans le déploiement d'une IA responsable
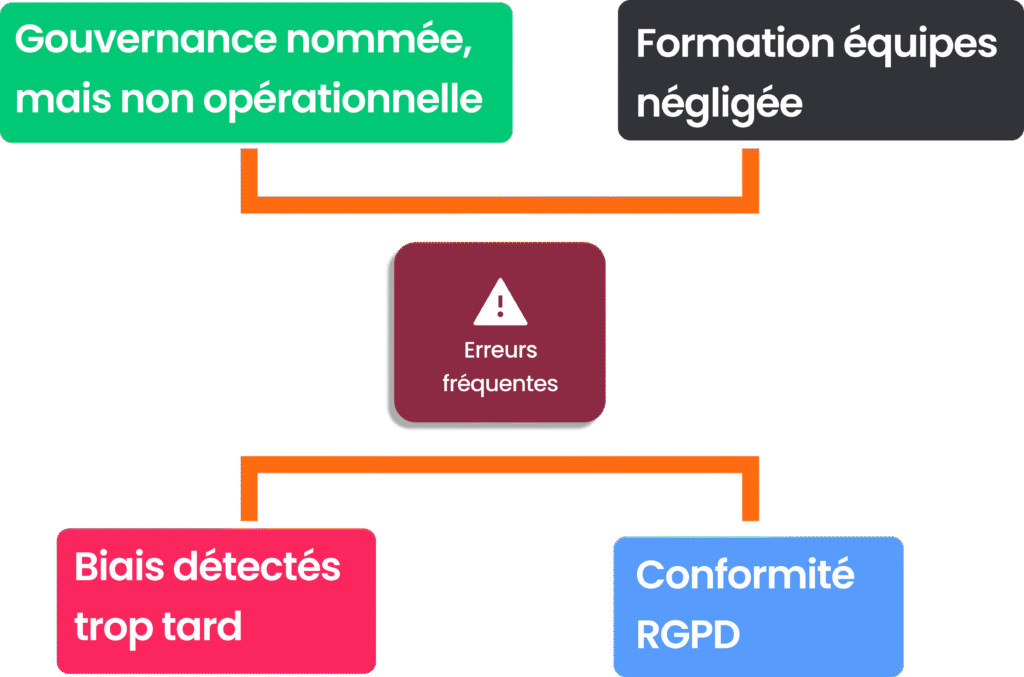
Ces quatre erreurs reviennent systématiquement dans les accompagnements terrain, quel que soit le secteur d’activité concerné.
Erreur 1 : Gouvernance nommée, mais non opérationnelle
Un responsable IA nommé sans budget ni autorité réelle ne change rien à la pratique quotidienne des équipes. Les décisions continuent de se prendre au cas par cas, sans processus ni traçabilité exploitable.
La correction passe par une gouvernance dotée de ressources concrètes, avec un mandat clair validé par la direction générale.
Erreur 2 : Formation équipes négligée
Des équipes qui déploient un outil IA sans en comprendre les risques associés multiplient les usages inadaptés au quotidien. Les biais restent alors invisibles jusqu’à ce qu’un incident les révèle publiquement.
Une formation structurée reste le levier le plus rapide pour corriger cette lacune, avant même tout investissement technique supplémentaire.
Erreur 3 : Biais détectés trop tard
Tester les biais uniquement après le déploiement en production expose l’entreprise à un incident déjà visible des utilisateurs finaux. La correction devient alors coûteuse, autant sur le plan technique que réputationnel.
Intégrer ces tests avant chaque mise en production évite cette situation, pour un coût largement inférieur à celui d’une correction en urgence.
Erreur 4 : Conformité RGPD traitée post-déploiement
Vérifier la conformité RGPD seulement après le déploiement d’un système impose souvent des modifications coûteuses et parfois impossibles techniquement. Le risque juridique reste également pleinement engagé durant toute cette période intermédiaire.
Traiter cette conformité dès la phase d’audit initial reste la seule approche réellement sécurisée pour l’entreprise.
Outils pour auditer et mesurer l'IA responsable
Plusieurs outils, open source ou propriétaires, permettent d’objectiver l’audit d’un système d’IA responsable. Le tableau suivant présente les cinq références les plus utilisées sur le terrain.
| Outil | Fonction | Open source | Niveau technique | Usage typique |
|---|---|---|---|---|
|
Fairlearn |
Détection biais, équité |
Oui |
Intermédiaire |
Audit équité modèles ML |
|
SHAP |
Explicabilité, feature importance |
Oui |
Avancé |
Comprendre décisions IA |
|
LIME |
Explicabilité locale |
Oui |
Intermédiaire |
Expliquer prédictions |
|
AI Fairness 360 |
Suite complète fairness |
Oui |
Avancé |
Audit complet biais |
|
Anthropic Constitutional AI |
Alignement valeurs, sécurité |
Propriétaire |
Intermédiaire |
Déploiement IA responsable |
Le choix entre ces outils dépend directement des compétences techniques disponibles en interne et du niveau de maturité déjà atteint par l’organisation.
IA responsable en pratique : exemples par secteur
Trois cas concrets illustrent l’application réelle de ces principes, au-delà du seul cadre théorique présenté jusqu’ici.
Automatisation RH : détecter les biais avant le recrutement
Une entreprise de taille intermédiaire utilisait un système de tri automatique des candidatures, sans audit préalable des critères réellement retenus. Un audit de biais a révélé une sous-représentation systématique de certains profils, corrigée ensuite par un rééquilibrage des données d’entraînement.
Ce type d’intervention combine généralement audit technique et cadre d’alignement comme Constitutional AI, appliqué directement au processus de sélection.
SaaS B2B : gouvernance IA pour conformité AI Act
Un éditeur SaaS qui intégre une fonctionnalité d’IA générative dans son produit relève directement des obligations de l’AI Act. La mise en place d’une gouvernance documentée, associée à des tests réguliers, a permis d’obtenir une conformité démontrable auprès de ses propres clients entreprises.
Cette conformité est aujourd’hui devenue un argument commercial différenciant dans ses appels d’offres.
Industrie : monitoring continu d'un agent Claude en production
Un site industriel a déployé un agent conversationnel connecté à ses outils de production, sans monitoring initial suffisant. Le passage vers Claude Enterprise a permis d’ajouter des journaux d’audit détaillés et un suivi d’indicateurs en temps réel.
Ce renforcement a considérablement réduit le temps de détection des anomalies, tout en sécurisant la gouvernance globale du déploiement.
Vous déployez un agent IA ?
Nous vérifions gratuitement sa conformité AI Act et identifions les axes d’amélioration prioritaires.
Comment évaluer l'impact de l'IA responsable ?
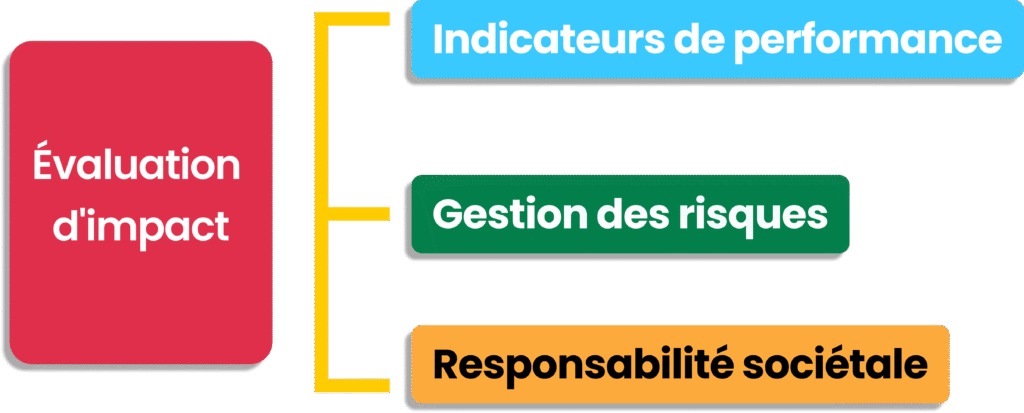
Mesurer l’impact réel d’une démarche IA responsable exige des indicateurs précis, plutôt qu’une simple déclaration d’intention.
Indicateurs de performance (KPI) d'une IA responsable
Le taux de biais détecté avant mise en production constitue un premier indicateur clé, mesuré à chaque cycle de test. Le temps moyen d’audit et le taux de conformité RGPD complètent ce socle de mesure quantitative.
La satisfaction des utilisateurs finaux, souvent négligée, reste pourtant un indicateur révélateur de la qualité réelle d’un déploiement.
Gestion des risques : cartographie et priorisation
Une matrice des risques structurée permet de croiser probabilité d’occurrence et impact potentiel pour chaque système déployé. Cette cartographie oriente ensuite les priorités d’action, plutôt qu’un traitement uniforme de tous les risques identifiés.
Responsabilité sociétale : reporting et communication externe
Le reporting interne documente la gouvernance et les incidents traités, à destination des instances de direction. La communication externe, plus rare, valorise cette démarche auprès des clients et partenaires sensibles à ces enjeux.
Conclusion : vers une IA responsable, pas vers une IA parfaite
L’IA responsable ne se résume jamais à un texte de loi affiché dans un classeur de conformité. Elle se construit à travers une gouvernance réelle, des audits réguliers et une formation continue des équipes concernées.
Les entreprises qui structurent cette démarche dès aujourd’hui gagnent un avantage rarement rattrapable par leurs concurrents restés attentistes. Elles réduisent leur exposition réglementaire, tout en construisant une confiance durable auprès de leurs clients et de leurs équipes.
Le calendrier 2026 impose déjà des obligations concrètes, avant même l’échéance de 2027 pour les systèmes à haut risque. Un audit gratuit reste le point de départ le plus rapide pour situer précisément votre organisation sur cette trajectoire.
FAQ – IA responsable
Qu'est-ce que l'IA responsable en résumé ?
L’IA responsable est un cadre complet de gouvernance, de conformité et de principes éthiques appliqué aux systèmes d’intelligence artificielle. Elle couvre l’audit des risques, la détection des biais et le respect des obligations réglementaires en vigueur.
Le Digital Omnibus a-t-il changé les obligations de l'AI Act ?
Oui, le régime haut risque a été reporté au 2 décembre 2027 par le paquet Digital Omnibus, entré en vigueur le 27 juillet 2026. Les obligations de transparence de l’article 50 restent en revanche inchangées, applicables depuis le 2 août 2026.
Quelles entreprises sont concernées par l'AI Act ?
Toute entreprise qui développe, commercialise ou utilise un système d’IA affectant des personnes situées dans l’Union européenne est concernée. Les obligations varient selon le niveau de risque du système utilisé, de minimal à haut risque.
Mon entreprise est une PME, suis-je vraiment concerné ?
Oui, mais avec des obligations généralement allégées et des amendes plafonnées à un montant proportionnel à votre chiffre d’affaires. La plupart des PME relèvent surtout des obligations de transparence de l’article 50, plus légères que le régime haut risque.
Quelle différence entre IA responsable et IA éthique ?
L’IA responsable constitue le cadre complet, incluant gouvernance et conformité réglementaire au-delà de la seule dimension morale. L’IA éthique désigne spécifiquement la dimension de valeurs incluse dans ce cadre plus large.
Comment mesurer la responsabilité d'un système IA ?
Des indicateurs comme le taux de biais détecté, le temps d’audit et le taux de conformité RGPD permettent cette mesure. Des outils comme Fairlearn ou SHAP objectivent ces résultats à chaque cycle de test.
Claude AI est-il une IA responsable ?
Claude AI intègre le cadre Constitutional AI et la Responsible Scaling Policy publiée par Anthropic. Ces engagements constituent un exemple concret d’alignement, sans dispenser l’entreprise utilisatrice de sa propre gouvernance interne.
- Claude Science : l’atelier IA d’Anthropic pour accélérer la recherche
- IA responsable : ce que les entreprises doivent vraiment mettre en place
- L’agence IA pour automatiser et transformer votre entreprise
- Claude Opus vs Sonnet : ce que les benchmarks ne disent pas sur le bon choix
- CRM IA : ce que l’intelligence artificielle change vraiment dans votre gestion client
Rejoignez plus de 180 000 clients
qui font confiance à monday.com


Expert en intégration monday
Cofondateur de l’agence Ethanolle, Léo Darmon dirige les déploiements IA et monday.com chez Ethanolle, agence partenaire spécialisée dans l’industrialisation des plateformes collaboratives en entreprise. Il accompagne des DSI et CTO d’ETI françaises sur la sélection, le déploiement et la gouvernance d’outils IA depuis 2023.


