Déployez Claude AI en entreprise
Structurez vos usages pour sécuriser vos données et gagner en efficacité
Un DPO qui bloque un déploiement Claude n’agit pas par excès de prudence. Il applique une règle simple : pas de preuve contractuelle, pas de traitement de données personnelles. Cette situation revient chaque semaine dans les échanges entre DSI et directions juridiques françaises, souvent faute d’une lecture claire du contrat Anthropic. Avant de lancer un déploiement structuré de Claude AI dans votre organisation, la question RGPD doit être tranchée en amont. Elle ne doit jamais être négociée après coup avec le service conformité.
Le RGPD, ou règlement général sur la protection des données, encadre tout traitement de données personnelles au sein de l’Union européenne depuis 2018. Il s’applique à Claude dès qu’un collaborateur saisit un nom, un email ou une donnée client dans une conversation, quel que soit le plan souscrit. Ce règlement confère aussi à toute personne concernée des droits opposables à l’entreprise responsable du traitement.
Claude est-il conforme au RGPD ?
La question de la conformité RGPD de Claude ne se résout pas en un simple oui ou non. Trois éléments contractuels distincts déterminent la réponse, et chacun dépend directement du plan souscrit auprès d’Anthropic.
Anthropic, sous-traitant ou responsable de traitement selon l'offre
Sur les offres commerciales, API, Team et Enterprise, Anthropic agit en qualité de sous-traitant au sens de l’article 28 du RGPD. Votre entreprise reste alors responsable du traitement. Le DPA (Data Processing Agreement) est intégré automatiquement aux conditions commerciales, sans signature séparée à négocier pour un déploiement standard. Cette qualification engage Anthropic à ne traiter les données que sur vos instructions documentées. Elle lui interdit aussi de les réutiliser à des fins qui lui seraient propres.
Sur les plans grand public, Free et Pro individuel, cette qualification juridique devient beaucoup plus floue. Aucun DPA n’accompagne ces offres, ce qui rend leur usage professionnel avec des données personnelles juridiquement fragile. Une entreprise qui traite des données de tiers sur un compte Pro individuel s’expose à un vide contractuel complet, sans recours possible en cas d’incident.
Le DPA et la base légale du traitement
Le DPA commercial d’Anthropic couvre les Clauses Contractuelles Types (SCCs), approuvées par la Commission européenne. Ce mécanisme mérite d’être expliqué au-delà de sa simple existence contractuelle. Depuis l’arrêt Schrems II de 2020, un transfert de données vers les États-Unis ne peut plus reposer sur une simple présomption d’adéquation.
La Cour de justice de l’UE a invalidé le Privacy Shield pour insuffisance de garanties face à la surveillance américaine. Les SCC imposent donc à l’importateur de données, ici Anthropic, de démontrer des mesures supplémentaires concrètes. Chiffrement renforcé et limitation stricte des accès internes doivent compenser cette absence d’adéquation générale.
Sa version actuelle est effective depuis le 1er janvier 2026. Il reste recommandé de vérifier la version applicable au moment de la signature du contrat. La base légale du traitement dépend par ailleurs de votre propre analyse d’usage, pas uniquement du contrat Anthropic. Un traitement de données RH ou de données de santé exige une base légale distincte de celle d’un simple usage bureautique. Cette analyse reste entièrement à votre charge.
Ce que dit la politique de confidentialité de Claude
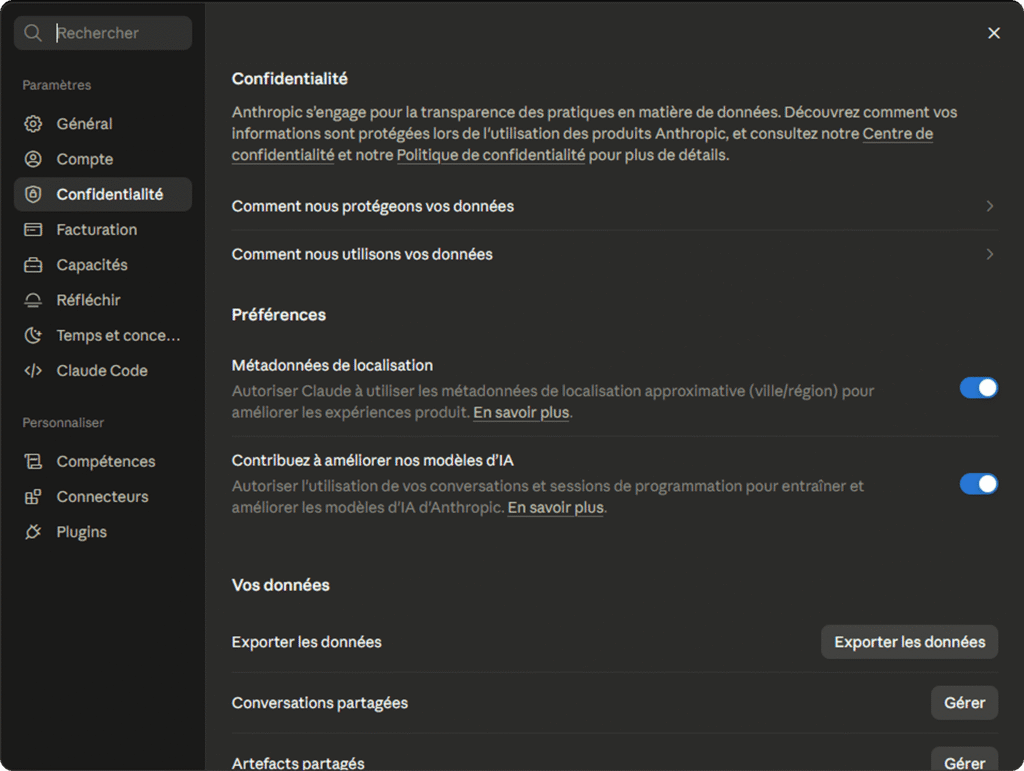
Le point le plus souvent ignoré concerne un changement récent des conditions grand public. Depuis le 8 octobre 2025, les plans Free, Pro et Max sont passés en opt-in par défaut pour l’entraînement des modèles. Les données peuvent être conservées jusqu’à cinq ans, sauf désactivation manuelle dans les paramètres du compte. Cette garantie de non-entraînement reste absente des plans grand public, contrairement aux offres Team, Enterprise et API qui l’incluent nativement dès la souscription.
La réponse à la question de conformité dépend donc entièrement du plan choisi. Un plan Free ou Pro individuel n’offre aucune garantie contractuelle exploitable en entreprise, tandis que Team, Enterprise et API structurent une base juridique solide. Cette distinction contractuelle ne dispense toutefois pas votre entreprise de respecter les droits de la personne concernée face à tout traitement impliquant Claude.
Le droit d’accès, de rectification et d’opposition s’exercent auprès de votre entreprise, responsable du traitement, jamais directement auprès d’Anthropic. Cela implique de documenter précisément quelles données transitent par Claude AI, pour pouvoir répondre à ces demandes dans le délai légal d’un mois.
Faire auditer votre configuration Claude par un expert
Un DPO ou un DSI qui hésite entre les plans Claude perd un temps précieux sur des arbitrages déjà tranchés ailleurs.
Comment utiliser Claude en conformité RGPD ?
La souscription d’une offre commerciale Claude ne suffit pas à garantir une utilisation conforme. La configuration technique choisie au moment du déploiement détermine si les garanties contractuelles se traduisent réellement en protection effective des données.
Configuration recommandée pour l'offre Team
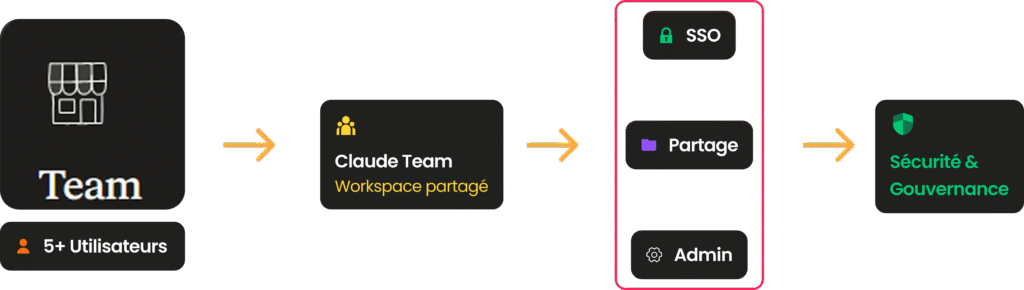
L’offre Claude Team, à partir de cinq membres, constitue le socle minimal pour un usage professionnel conforme. Elle inclut un DPA et garantit l’absence d’entraînement sur les données clients. Sa configuration recommandée inclut la désactivation des intégrations tierces non validées et la définition d’une charte d’usage interne encadrant les données autorisées à la saisie.
Ce plan reste toutefois limité sur la gouvernance : ni SSO, ni audit logs, ni Compliance API ne sont disponibles à ce niveau. Pour une équipe qui manipule des données sensibles au quotidien, cette limite oriente rapidement vers l’offre supérieure. Ce basculement s’impose surtout dès qu’un comité d’audit externe intervient dans le cycle de conformité.
Configuration recommandée pour l'offre Enterprise
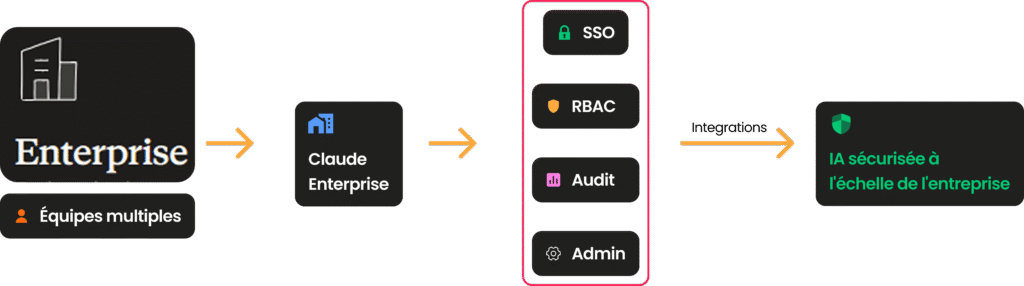
Claude Enterprise ajoute le SSO SAML ou OIDC, le SCIM, des audit logs sur 180 jours et une Compliance API exportable vers un SIEM tiers. Ces fonctions transforment la conformité déclarative en conformité vérifiable. Cette preuve est attendue par tout comité d’audit et par toute autorité de contrôle.
Un point critique reste souvent mal compris par les équipes DSI. Aucune résidence UE native n’existe sur les offres Team et Enterprise en direct, le stockage workspace demeurant hébergé aux États-Unis, sans région d’inférence européenne dédiée. La seule voie vers une résidence européenne réelle passe par AWS Bedrock ou Google Vertex AI, en région Francfort, Irlande ou Paris. Une organisation qui a des exigences strictes de localisation UE doit écarter d’emblée la voie directe Anthropic. Elle doit orienter son architecture technique vers l’un de ces deux hébergeurs, dès la phase de cadrage.
DPA disponible : comment le signer et ce qu'il engage ?
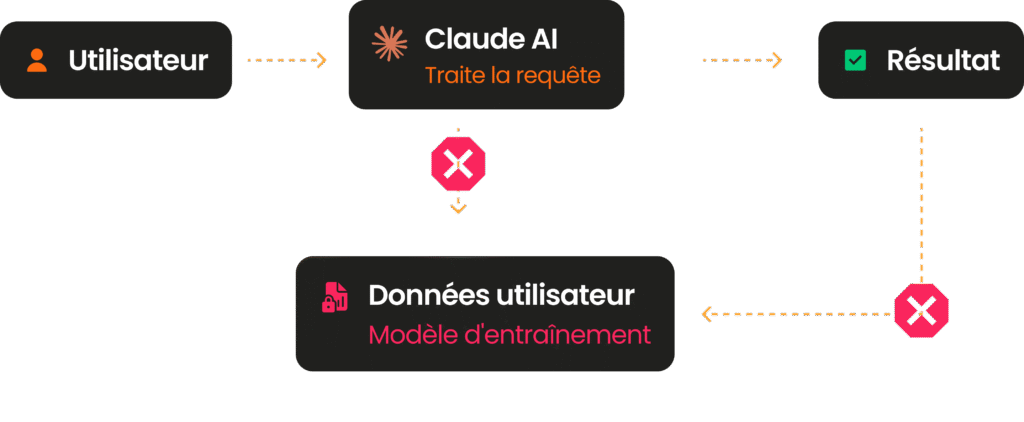
Le DPA Anthropic s’intègre automatiquement dès la souscription d’un plan Team ou Enterprise, sans négociation distincte à mener pour un déploiement standard. Il engage Anthropic sur la non-réutilisation des données à des fins d’entraînement. Il impose aussi le respect des clauses contractuelles types pour les transferts vers ses infrastructures américaines.
Cette signature automatique ne dispense pas votre entreprise de documenter le traitement dans son propre registre. L’article 30 du RGPD impose de tenir à jour les catégories de données transférées et l’identité du sous-traitant, Claude y compris. Ce manquement reste sanctionnable indépendamment de tout incident de sécurité.
Quelles offres Claude choisir pour le RGPD ?
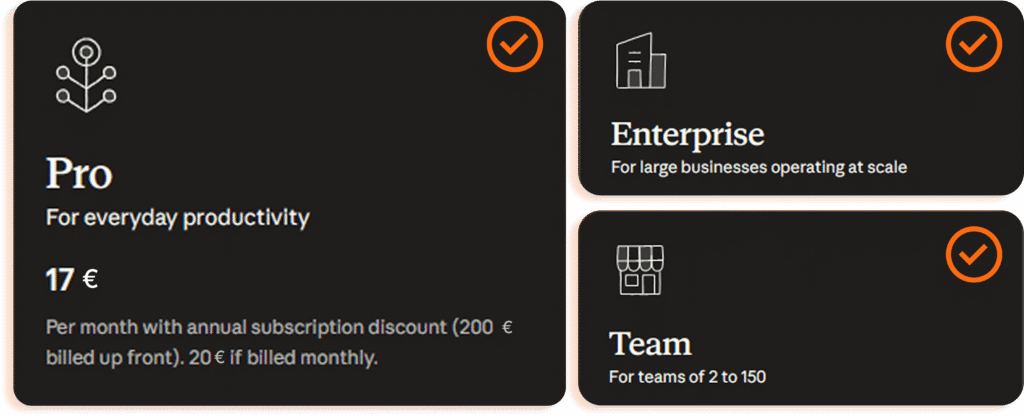
Le choix de l’offre dépend directement de la taille de l’organisation et de ses exigences de gouvernance, pas uniquement du budget disponible. Chaque plan correspond en réalité à un niveau de maturité conformité différent, du simple usage individuel jusqu’à l’exigence d’auditabilité complète attendue par une ETI régulée. Le tableau suivant synthétise les cinq critères les plus déterminants pour arbitrer ce choix.
| Offre | Statut juridique | Opt-out entraînement | DPA disponible | Prix indicatif |
|---|---|---|---|---|
|
Free |
Aucun DPA, usage non professionnel |
Opt-out manuel requis |
Non |
Gratuit |
|
Pro individuel |
Aucun DPA structuré |
Opt-out manuel requis |
Non |
Environ 20 €/mois |
|
Team |
Sous-traitant RGPD |
Non-entraînement garanti |
Oui, intégré |
Environ 25 €/utilisateur/mois |
|
Enterprise |
Sous-traitant RGPD |
Non-entraînement garanti |
Oui, intégré |
usage |
|
Sous-traitant RGPD |
Non-entraînement garanti |
Oui, intégré |
Tarification à l’usage |
Une PME de moins de dix collaborateurs trouve généralement dans l’offre Team un équilibre suffisant entre coût et garanties contractuelles. Cet équilibre suppose qu’aucune donnée de santé ou donnée sensible ne transite par l’outil sans encadrement renforcé.
Une ETI soumise à des obligations de traçabilité ou opérant en secteur régulé s’oriente presque systématiquement vers Claude Enterprise. Cette offre reste la seule à proposer audit logs et Compliance API exploitables lors d’un contrôle CNIL. Le passage d’un plan à l’autre ne se décide pas uniquement sur un critère budgétaire, mais sur le niveau de preuve que l’organisation doit produire.
Quelles sont les certifications de Claude ?
Les certifications tierces jouent un rôle central dans l’évaluation fournisseur menée par un DPO. Elles apportent une preuve indépendante là où le discours commercial ne suffit pas.
Certification SOC 2 Type II
La certification SOC 2 Type II couvre les contrôles de sécurité, de disponibilité et de confidentialité opérationnelle. Ces contrôles sont validés par un audit indépendant mené sur une période prolongée, plutôt qu’à un instant donné. Le rapport détaillé reste accessible sous accord de confidentialité via le Trust Portal d’Anthropic. Un acheteur peut ainsi en vérifier le contenu avant toute signature de contrat.
Certification ISO 27001
ISO 27001:2022 encadre le système de management de la sécurité de l’information à l’échelle de l’organisation Anthropic, au-delà du seul produit Claude. Cette certification complète utilement un dossier de due diligence fournisseur classique, en particulier pour les organisations qui exigent une preuve normative reconnue internationalement.
Certification ISO 42001 et statut Data Privacy Framework
ISO/IEC 42001:2023 constitue la première norme internationale dédiée au management des systèmes d’IA. Anthropic l’a obtenue le 13 janvier 2025, parmi les tout premiers grands éditeurs de modèles de langage. Cette certification nourrit directement l’analyse de conformité AI Act sur la partie modèles à usage général. Peu de fournisseurs concurrents peuvent revendiquer un tel rapprochement aussi tôt.
Un point reste souvent absent des présentations commerciales. Anthropic ne détient aucune certification au titre du Data Privacy Framework UE-États-Unis à ce jour. Les entreprises qui souhaitent s’appuyer sur ce cadre d’adéquation doivent passer par AWS, lui-même certifié DPF, via un déploiement Bedrock. Sans cela, elles doivent s’appuyer uniquement sur les SCC pour justifier le transfert.
Ces quatre certifications complètent utilement le dossier DPA sans suffire seules à garantir une conformité RGPD complète. La configuration technique et l’usage réel des équipes restent déterminants dans l’appréciation finale du risque.
Quels risques RGPD avec Claude en 2026 ?
Le calendrier réglementaire de 2026 concentre plusieurs échéances qui transforment la gestion des risques Claude. Ce qui restait un exercice théorique devient une obligation datée et sanctionnable devant l’autorité de contrôle.
Risques liés au traitement de données personnelles dans les prompts
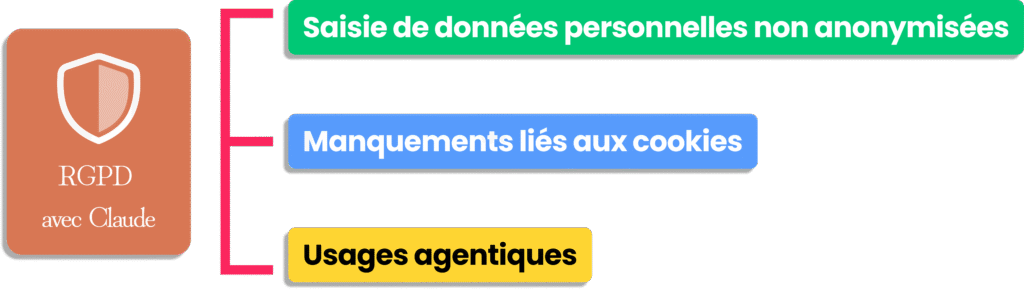
Le risque le plus fréquent reste la saisie de données personnelles non anonymisées dans un prompt Claude, en dehors de tout cadre contractuel validé. Un collaborateur qui colle un extrait de CV ou un dossier client sur un compte personnel expose l’entreprise à une violation de l’article 33 du RGPD. Un délai de notification de 72 heures s’applique alors en cas d’incident avéré.
Ce risque n’a rien de théorique. Le bilan 2025 publié par la CNIL fait état de 83 sanctions, pour un montant cumulé de 486 839 500 euros. Ce niveau record s’explique par des manquements liés aux cookies, à la vidéosurveillance des salariés et à la sécurité des données. Ce chiffre confirme que l’autorité française applique désormais pleinement le principe d’accountability de l’article 5.2 du RGPD. L’absence de preuve documentée y vaut manquement en soi, même sans fuite de données constatée.
Un risque distinct concerne les usages agentiques comme Claude Cowork, où l’autonomie d’action dépasse le simple traitement conversationnel. Un agent capable de créer, modifier ou transmettre des données sans validation humaine systématique multiplie les points de traitement à documenter. Chacun de ces points doit être tracé au même titre qu’une saisie manuelle. La CNIL a publié depuis 2023 des recommandations opérationnelles sur l’usage de l’IA générative. Elles couvrent les bases légales, l’anonymisation et la documentation des choix de conception. Ces recommandations s’appliquent avec une exigence renforcée dès qu’un agent IA agit de façon autonome, plutôt que sur simple réponse à une requête ponctuelle.
Articulation avec l'AI Act en 2026
L’échéance du 2 août 2026 concentre l’attention de tous les DPO cette année. À cette date, les obligations de transparence de l’article 50 de l’AI Act deviennent pleinement applicables. Tout système conversationnel doit informer clairement l’utilisateur qu’il échange avec une machine. Tout contenu généré doit aussi être identifiable comme tel.
Le Parlement européen a adopté le 16 juin 2026, à une large majorité, un paquet Digital Omnibus. Ce texte reporte les obligations spécifiques aux systèmes à haut risque de l’annexe III au 2 décembre 2027, sous réserve d’adoption définitive par le Conseil. Ce report ne touche en rien les obligations de transparence de l’article 50, dont le calendrier reste inchangé au 2 août 2026. Une entreprise qui déploie un agent Claude Cowork dans un contexte conversationnel doit intégrer cette distinction dans son analyse de risque. Elle ne doit pas attendre un report qui ne la concerne pas directement.
Pour structurer une réponse opérationnelle à ces risques, une checklist actionnable s’impose avant tout déploiement à grande échelle.
- Signer le DPA correspondant au plan choisi et en documenter la version.
- Cadrer l’hébergement selon l’exigence de résidence, directe ou via Bedrock/Vertex AI.
- Réaliser une analyse d’impact sur la protection des données (AIPD) pour les usages sensibles.
- Former les équipes aux règles de saisie et d’anonymisation avant tout accès.
- Documenter le registre des traitements en y intégrant Claude comme sous-traitant.
- Définir un processus d’incident conforme au délai de 72 heures de l’article 33.
Cette checklist ne remplace pas un audit complet, mais elle évite les blocages les plus fréquents rencontrés en revue de conformité.
Télécharger la checklist de déploiement conforme Claude
Un point de contrôle documenté vaut mieux qu’une promesse verbale devant un comité d’audit.
Comment auditer Claude pour le RGPD ? La méthode Ethanolle
L’analyse juridique théorique du contrat Anthropic ne suffit pas pour sécuriser un déploiement réel. L’écart se situe dans l’audit opérationnel des flux de données effectivement exposés à Claude au quotidien, bien au-delà de la lecture du contrat.
Réaliser une analyse d'impact sur la protection des données
L’analyse d’impact relative à la protection des données (AIPD) devient obligatoire dès qu’un traitement présente un risque élevé pour les personnes concernées. Cette obligation couvre la plupart des usages Claude qui implique des données RH, santé ou client. Cette analyse documente les finalités, les catégories de données et les mesures de réduction du risque.
Elle doit être révisée dès qu’un nouvel usage vient étendre le périmètre initial. Sur le terrain, l’écart le plus fréquent se situe entre deux profils d’organisations. Certaines auditent avant le déploiement, d’autres découvrent le shadow AI après coup.
Une PME de conseil accompagnée récemment illustre bien ce schéma. Trois équipes distinctes utilisaient Claude sur des comptes personnels non déclarés depuis plusieurs mois, chacune saisissant des extraits de dossiers clients sans cadre contractuel. Un audit interne a ensuite révélé l’ampleur réelle de cet usage non maîtrisé. Aucune violation n’avait été signalée, mais aucune AIPD n’existait non plus pour couvrir ces traitements déjà en cours.
Points de contrôle pour auditer vos flux de données existants
Ethanolle a formalisé une grille en trois étapes, la grille ARC, pour structurer cet audit terrain sur les déploiements clients. La première étape, Analyse, cartographie les flux de données réels par profil métier, du commercial au juriste. Elle interroge directement les équipes, plutôt que de se fier au seul registre existant. La deuxième, Registre, confronte cette cartographie au registre des traitements existant, souvent obsolète depuis l’arrivée de l’IA générative dans les usages quotidiens. La troisième, Contrôle, vérifie la cohérence entre les usages observés et les garanties contractuelles réellement souscrites, plan par plan et équipe par équipe.
Cette grille intègre désormais une veille active sur le paquet de souveraineté technologique européen, présenté le 3 juin 2026 par la Commission européenne. Ce paquet inclut un futur Cloud and AI Development Act, encore en négociation. Aucun concurrent identifié sur ce sujet n’intègre encore cette dimension à son cadre d’audit. Cela en fait un point de différenciation réel, plutôt qu’un simple argument commercial.
Dans le cas de cette PME de conseil prise en exemple précédemment, la grille ARC a permis de régulariser l’ensemble des usages en moins de six semaines. Les équipes ont migré vers un plan Team encadré, avec une AIPD documentée rétroactivement. Un outil gratuit d’audit permet de transformer cette grille en diagnostic immédiat, sans attendre une revue de conformité aussi lourde que celle menée initialement.
Claude RGPD et intégration monday.com : le point de vigilance spécifique
L’automatisation ajoute une couche de complexité RGPD que l’usage conversationnel simple de Claude ne présente pas. Ce risque grandit surtout lorsqu’un agent déclenche des actions sans validation humaine systématique.
Ce que l'automatisation ajoute au périmètre de traitement
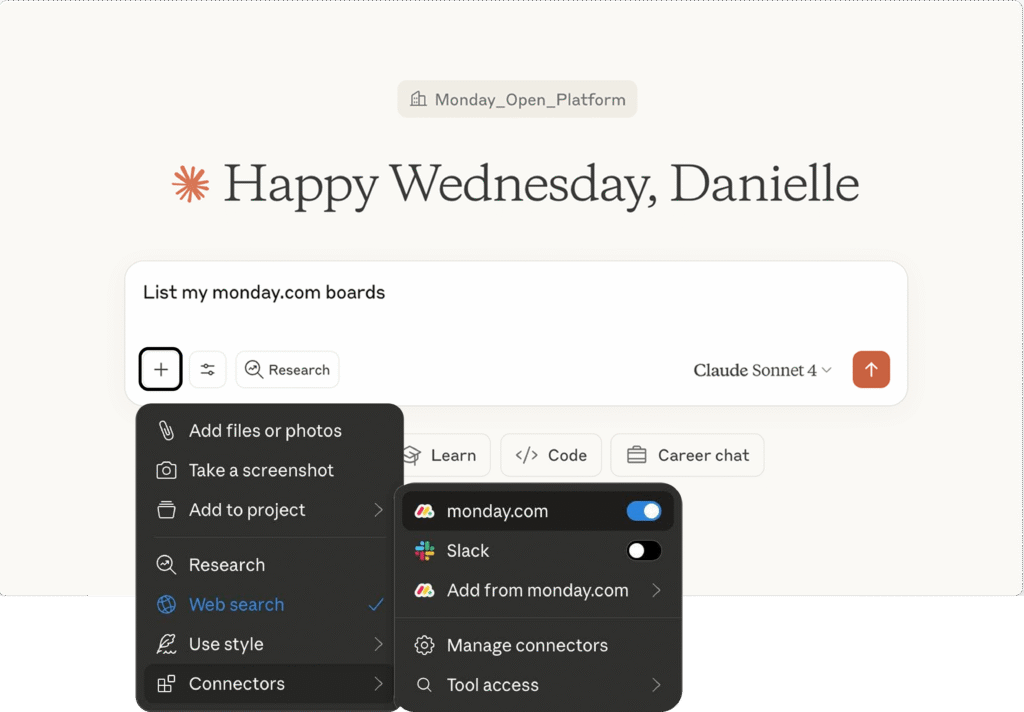
Une automatisation monday.com connectée à Claude ne se limite pas à un simple prompt ponctuel. Elle installe une chaîne de sous-traitance durable, où chaque maillon doit être identifié et documenté séparément dans votre registre. monday.com est lui-même un sous-traitant RGPD au sens de l’article 28, distinct d’Anthropic, avec son propre DPA disponible sur demande. Les données y sont hébergées par défaut sur des serveurs AWS en Europe et aux États-Unis. Une localisation européenne exclusive reste possible uniquement sur les plans Enterprise.
Un déploiement Claude connecté à monday CRM engage donc deux sous-traitants distincts, parfois trois si l’hébergement Claude passe lui-même par AWS Bedrock. Chacun nécessite son propre contrat et sa propre entrée au registre. La durée de conservation des logs d’automatisation constitue un second point de vigilance rarement anticipé. Chaque item créé automatiquement conserve un historique de modification, sans limite de rétention définie par défaut.
Configuration recommandée pour un agent Claude connecté à monday CRM
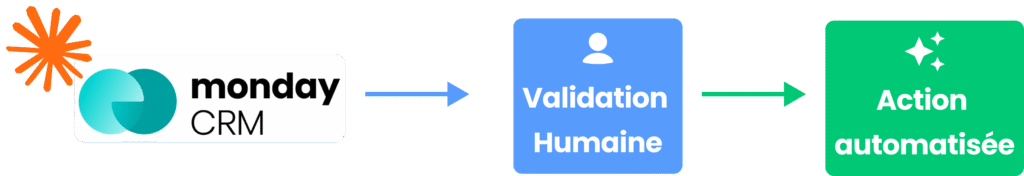
Sur un déploiement Claude Enterprise connecté à monday CRM, la configuration impose une étape de validation humaine avant toute action automatisée qui touche des données sensibles. Ce type d’intégration doit distinguer clairement les scénarios d’analyse simple des scénarios de décision automatisée.
Cette distinction conditionne directement l’étendue de l’AIPD à réaliser. Un pattern d’analyse pure sans action automatique reste plus simple à documenter qu’un pattern de décision déclenchant un workflow monday.com sans intervention humaine intermédiaire. La localisation physique des serveurs ne suffit pas à elle seule à écarter tout risque de transfert. Un sous-traitant de droit américain reste soumis au Cloud Act, même lorsque ses données sont hébergées en Europe. Cette nuance s’applique autant à Anthropic qu’à monday.com dans une architecture combinée.
Un comparatif complet entre Claude et ses principaux concurrents dépasse le cadre de cet article. Pour approfondir la conformité comparée face à ChatGPT ou Gemini, consultez nos analyses dédiées sur Claude vs ChatGPT et Claude vs Gemini.
Demander un audit de conformité Claude
Un déploiement Claude conforme se construit avant la souscription, pas après un incident.
FAQ – Claude RGPD
Claude est-il conforme au RGPD ?
Sur les offres Team, Enterprise et API, oui structurellement : DPA intégré, SCC et garantie de non-entraînement. Sur Free et Pro individuel, aucune garantie contractuelle équivalente n’existe.
Anthropic entraîne-t-il ses modèles sur mes données ?
Non sur Team, Enterprise et API depuis leur souscription. Oui par défaut sur Free, Pro et Max depuis le 8 octobre 2025, sauf désactivation manuelle dans les paramètres du compte.
Quelle offre choisir pour une PME française ?
Claude Team constitue le socle minimal conforme pour un usage professionnel. Claude Enterprise s’impose dès qu’un besoin d’audit logs ou de SSO apparaît.
Quelle est la différence entre le DPA Anthropic et celui d'AWS ?
Le DPA Anthropic couvre le traitement direct par Claude. Le DPA AWS s’applique uniquement lors d’un déploiement via Bedrock, où AWS devient le contractant principal de l’hébergement.
Claude est-il soumis à l'AI Act ?
Oui, en tant que modèle à usage général, et via les usages conversationnels qui déclenchent les obligations de transparence de l’article 50. Ces obligations sont applicables au 2 août 2026.
Existe-t-il un outil gratuit pour auditer Claude ?
Oui, la grille ARC développée par Ethanolle permet un premier diagnostic gratuit des flux de données exposés à Claude dans votre organisation.
Les comptes Free et Pro sont-ils opt-in par défaut depuis octobre 2025 ?
Oui, depuis le 8 octobre 2025, avec une conservation possible jusqu’à cinq ans sauf désactivation manuelle dans les paramètres de confidentialité.
- Claude Science : l’atelier IA d’Anthropic pour accélérer la recherche
- IA responsable : ce que les entreprises doivent vraiment mettre en place
- L’agence IA pour automatiser et transformer votre entreprise
- Claude Opus vs Sonnet : ce que les benchmarks ne disent pas sur le bon choix
- CRM IA : ce que l’intelligence artificielle change vraiment dans votre gestion client
Rejoignez plus de 180 000 clients
qui font confiance à monday.com


Expert en intégration monday
Cofondateur de l’agence Ethanolle, Léo Darmon dirige les déploiements IA et monday.com chez Ethanolle, agence partenaire spécialisée dans l’industrialisation des plateformes collaboratives en entreprise. Il accompagne des DSI et CTO d’ETI françaises sur la sélection, le déploiement et la gouvernance d’outils IA depuis 2023.